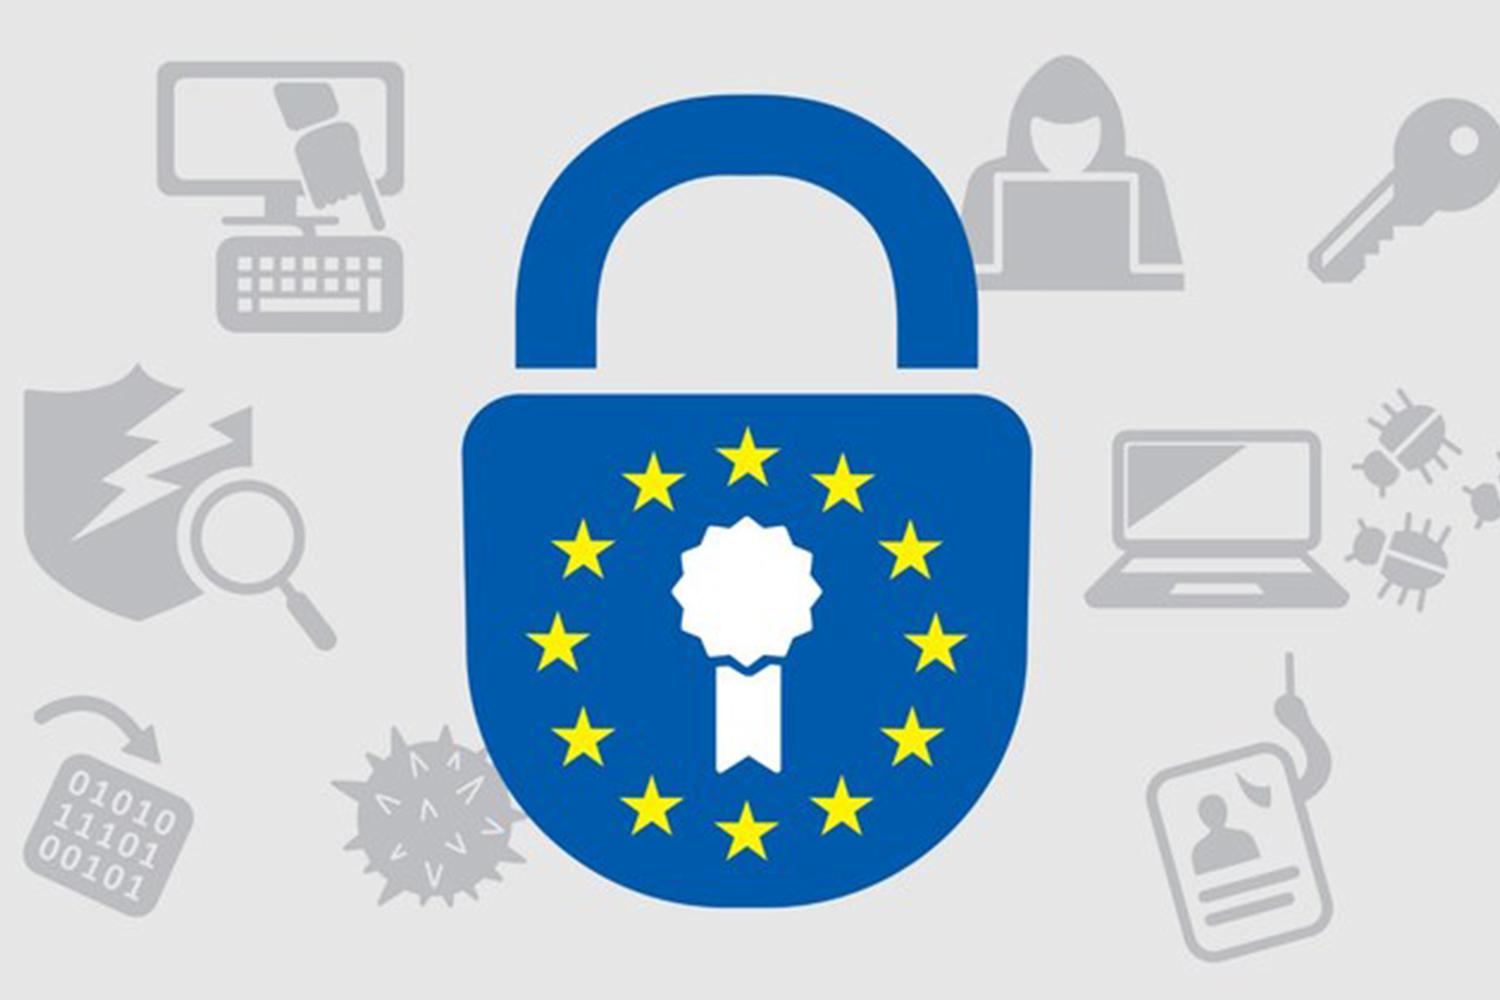
- A IA atua como uma faca de dois gumes, potencializando a escala de ataques via phishing e malware, ao mesmo tempo que oferece defesas autônomas e detecção em tempo real.
- A superfície de ataque expandiu-se para incluir agentes digitais e identidades não humanas, exigindo a transição para modelos de confiança zero (Zero Trust).
- A proteção de endpoints agora abrange desde dispositivos IoT e impressoras até a governança rigorosa de pipelines de dados e modelos de machine learning.
Olha, a verdade é que a gente vive um momento onde a tecnologia avança num ritmo alucinante. Todo ano surge algo que promete mudar o jogo, e agora a inteligência artificial e a computação quântica estão no centro de todas as conversas. Mas, se a gente for sincero, o problema não é só a novidade. O que realmente dói no bolso das empresas é que os criminosos continuam usando brechas já conhecidas, só que agora eles fazem isso com uma velocidade e uma escala que a gente nunca viu antes.
Não adianta olhar só para o futuro distante se a janela de trás da casa continua aberta. Notebooks, smartphones e até aquelas impressoras que todo mundo esquece de atualizar são a porta de entrada perfeita. Com o trabalho híbrido, a coisa ficou ainda mais complexa, porque misturamos dispositivos pessoais com redes corporativas, criando um cenário de risco multicamadas que exige muito mais do que um simples antivírus.
O novo campo de batalha: Dispositivos e Agentes Digitais
Antigamente, a cibersegurança focava num tripé básico: usuários, aparelhos e dados. Só que a IA mudou a regra do jogo. Agora, não temos apenas pessoas operando sistemas, mas agentes inteligentes que tomam decisões e executam tarefas sozinhos. Isso cria a chamada empresa agêntica, onde a identidade não é mais exclusivamente humana. Se um agente digital tem acesso a dados sensíveis, ele se torna um novo vetor de ataque que precisa de monitoramento constante.
Essa nova superfície de exposição exige que a gente repense a arquitetura de segurança. Não basta saber quem logou no sistema; é preciso entender qual agente agiu, quais ferramentas ele chamou e sob quais políticas ele operou. A segurança, portanto, deixa de ser um custo chato de TI para virar um habilitador estratégico, permitindo que a empresa escale a automação sem medo de colapsar.
A IA como arma de ataque e escudo de defesa
A IA não inventou a maldade, mas deu superpoderes para quem quer causar dano. Hoje, o phishing é absurdamente convincente porque a IA consegue imitar o tom de voz da vítima ou criar deepfakes que enganam qualquer um. Tem até o chamado vibe coding, onde pessoas sem conhecimento técnico conseguem gerar códigos maliciosos usando prompts simples. O custo para atacar caiu, mas a sofisticação dos ataques disparou.
Por outro lado, quem defende também ganhou ferramentas potentes. A IA é fenomenal para caçar ameaças em tempo real, reduzindo falsos positivos e agilizando a triagem de vulnerabilidades. Ela consegue analisar volumes gigantescos de dados para encontrar padrões que passariam batidos por um humano. No fim das contas, estamos numa corrida armamentista digital onde a IA precisa ajudar a defender a própria IA.
Pontos cegos: Impressoras e a Cadeia de Suprimentos
Sabe aquela impressora no canto da sala? Ela costuma ser o elo mais fraco da corrente. Muita empresa ignora a segurança de impressão, mas é por ali que dados sensíveis vazam. Estudos mostram que a perda de dados ligada à impressão cresceu e o custo dessas brechas já é milionário. É fundamental integrar esses periféricos em uma estratégia de segurança holística.
Além disso, não dá para esquecer dos fornecedores. Muitas vezes a empresa está blindada, mas o parceiro externo tem a segurança capenga. Um acesso via suporte técnico de terceiros pode derrubar a operação de uma gigante e causar prejuízos de centenas de milhões de euros. Fazer uma due diligence rigorosa e exigir que os parceiros sigam as mesmas boas práticas é a única forma de fechar esse buraco.
Segurança no ambiente físico e saúde do trabalhador
A IA também saiu das telas e foi para o chão de fábrica. O uso de imagens via IA e telemática está transformando a prevenção de acidentes. Câmeras inteligentes conseguem detectar se um funcionário não está usando o equipamento de proteção ou se há um risco de queda iminente. Já os dispositivos wearables monitoram a fadiga e o estresse térmico, evitando que o trabalhador passe mal em ambientes perigosos.
Essa abordagem proativa reduz drasticamente os custos com indenizações e melhora a produtividade. Quando a empresa investe em engenharia de riscos baseada em dados, ela para de apenas reagir aos acidentes e começa a prever a anomalia antes que ela vire uma tragédia.
Guia de sobrevivência: Práticas essenciais de Segurança de IA
Para quem quer realmente blindar a operação, existem alguns pilares que não podem ser ignorados. Primeiro, a governança de dados: se o dado de treinamento estiver contaminado (o chamado envenenamento de modelo), a IA vai aprender comportamentos errados ou maliciosos. É preciso ter um controle de procedência rigoroso para saber de onde veio cada informação.
- Privacidade Diferencial: Adicionar ruído aos dados para proteger a identidade dos indivíduos sem perder a utilidade estatística.
- Red Teaming: Contratar hackers éticos para tentar quebrar o modelo de IA e encontrar falhas antes dos criminosos.
- Arquitetura Zero Trust: Partir do princípio de que ninguém é confiável, exigindo verificação contínua para qualquer acesso a modelos e APIs.
- Monitoramento de Runtime: Detectar anomalias enquanto o sistema está rodando para barrar prompt injections ou vazamentos de dados.
Além disso, é vital ter planos de resposta a incidentes específicos para IA. Tratar um ataque de jailbreak de LLM como se fosse um vírus comum de computador é um erro fatal. A resposta precisa ser adaptativa e focada na lógica do modelo, não apenas no código do servidor.
O caminho para a resiliência digital
A cibersegurança moderna exige que a gente pare de olhar para as ferramentas de forma isolada. Precisamos de sistemas que consigam perceber, raciocinar e agir de forma autônoma. Isso envolve desde o uso de aprendizado federado, para compartilhar inteligência sobre ameaças sem expor dados privados, até a integração de Blockchain para garantir que os logs de treinamento da IA não foram alterados.
Olhando para frente, a computação quântica vai trazer novos desafios de criptografia, mas a base continua sendo a mesma: fundamentos sólidos. Formar as equipes, atualizar softwares e proteger a cadeia de suprimentos são passos simples, mas que resolvem a maioria dos problemas. A tecnologia mais avançada não serve de nada se a gestão do básico for negligenciada.
A convergência entre a proteção de endpoints, a governança de modelos de machine learning e a vigilância sobre identidades não humanas define quem sobreviverá a essa transição tecnológica. A segurança deixou de ser uma barreira para se tornar a engrenagem que permite a inovação segura, onde a capacidade de detecção automatizada e a resposta em tempo real mitigam os riscos de uma superfície de ataque cada vez mais vasta e imprevisível.