- Integração de ferramentas avançadas como LLDB e ASfP para análise de processos em tempo real.
- Técnicas de diagnóstico através de tombstones e análise de pilhas de chamadas complexas.
- Fluxos de trabalho específicos para linguagens C, C++ e Rust no ecossistema AOSP.
- Configuração de símbolos de depuração e mapeamento de caminhos para resolução de erros.
Mergulhar no desenvolvimento de baixo nível para Android é um desafio e tanto, especialmente quando precisamos caçar aqueles bugs invisíveis que derrubam o sistema. A depuração de código nativo não é apenas sobre encontrar um erro de sintaxe, mas sim sobre entender como a memória e os processos do sistema interagem em tempo real, exigindo um conjunto de ferramentas bem específico e uma dose de paciência.
Para quem está acostumado apenas com o desenvolvimento de apps comuns, a transição para a plataforma exige compreender que estamos lidando com camadas profundas do SO. Seja ajustando um driver, otimizando um HAL ou corrigindo falhas em Rust e C++, ter a estratégia certa de debug é o que separa um desenvolvedor frustrado de um que entrega código robusto e performático.
Dominando o Android Studio for Platform (ASfP)
O ASfP simplifica absurdamente a vida do programador ao integrar a depuração da plataforma em uma interface intuitiva. Para começar, o caminho mais comum é acessar Run > Attach to Android Process, o que permite conectar o depurador de Java, o nativo via LLDB, ou ambos simultaneamente. É fundamental observar a aba de bibliotecas para checar se os símbolos de depuração locais coincidem com o ID de build ELF do arquivo .so, garantindo que você não esteja depurando no escuro.
Se você estiver trabalhando com versões de userdebug, pode ser necessário habilitar o JDWP diretamente pela barra de ferramentas do IDE. Quando se trata de processos do sistema, como o surfaceflinger ou daemons de Bluetooth, o primeiro passo é garantir que o dispositivo esteja com permissões de root via adb root. A detecção automática do ASfP é inteligente o suficiente para esconder o depurador Java quando identifica que o processo é puramente de C++ ou Rust, focando apenas no debugger nativo.
Fluxos de Trabalho para C, C++ e Rust
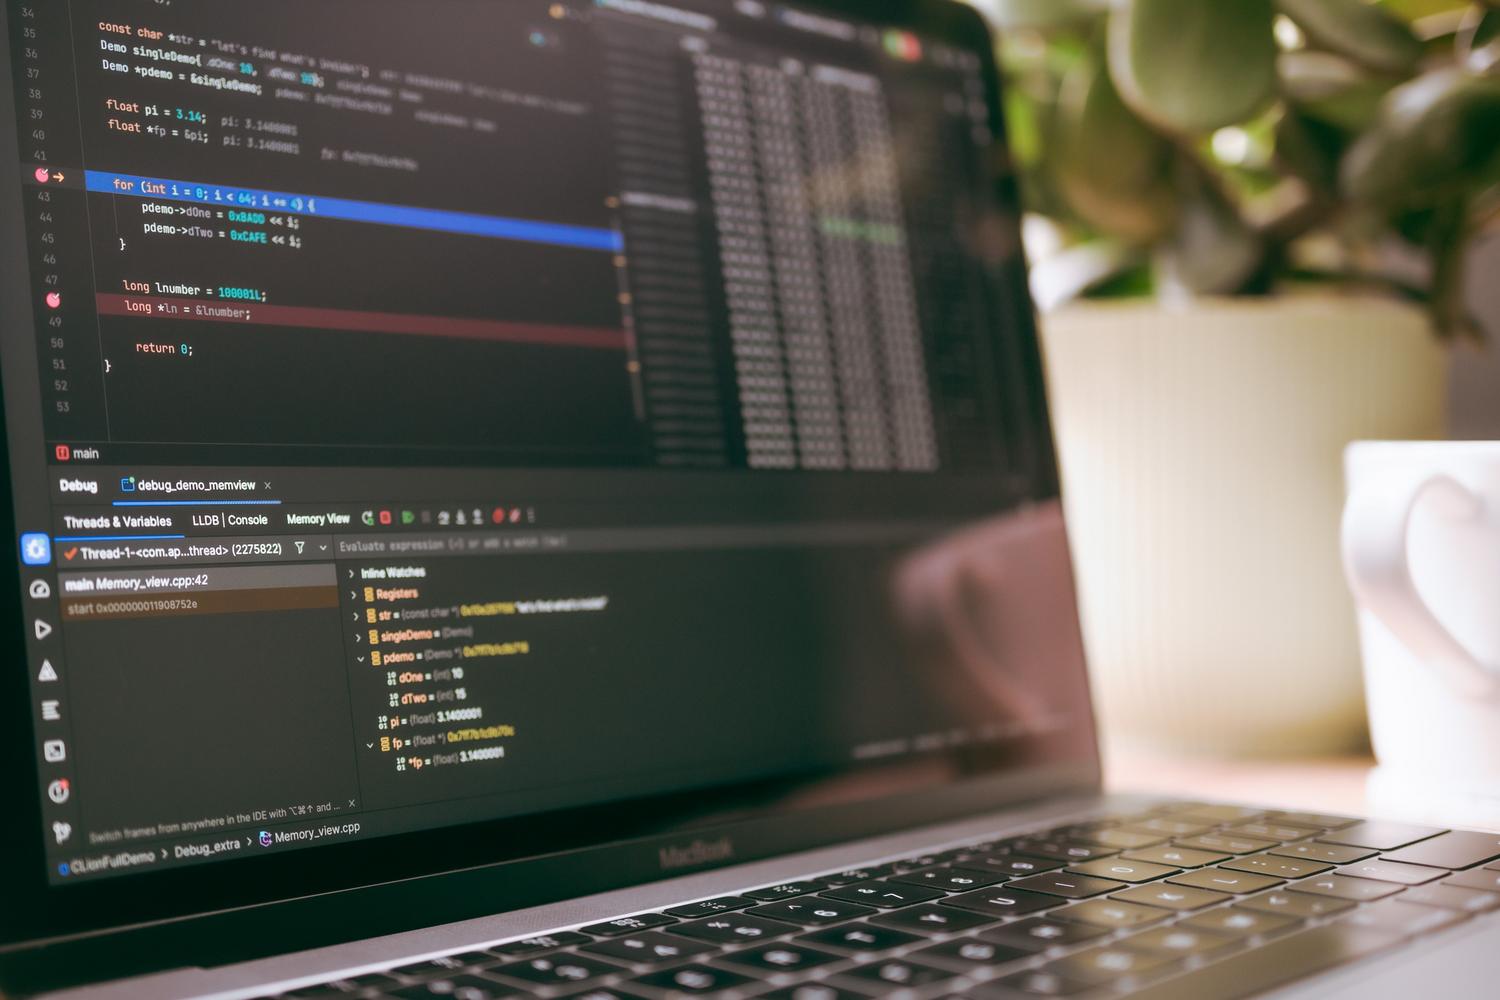
A depuração de código nativo exige que o alvo seja compilado previamente para que o índice de símbolos exista no diretório de saída do produto. Uma vez configurado, você pode definir pontos de interrupción condicionais e inspecionar tipos estruturados de C++ e Rust em tempo de execução, utilizando recursos como o Drop Frame para retroceder a execução e analisar onde a lógica divergiu.
Para quem utiliza Rust na plataforma, a boa notícia é que o ASfP utiliza o lldb-dap integrado, eliminando a necessidade de adaptadores externos. A ferramenta carrega automaticamente os Pretty Printers de Rust, o que torna a visualização de tipos como HashMap e Vec muito mais clara no painel de variáveis. Se precisar testar módulos específicos, como rust_test, basta clicar no ícone de execução ao lado do módulo no arquivo Android.bp e escolher a opção de debug.
Análise de Falhas: Tombstones e Stack Traces
Quando um processo nativo crasha, o Android gera um volcado de falha no logcat e um arquivo mais detalhado chamado tombstone em /data/tombstones/. Esses arquivos são minas de ouro, pois contêm rastros de pilha (backtraces) de todos os threads, mapas de memória e descritores de arquivos abertos no momento do erro. A partir do Android 8.0, esse processo é gerenciado por componentes como o crash_dump64.
Para transformar aqueles endereços hexadecimais incompreensíveis em algo legível, utilizamos a ferramenta stack. Ao alimentar esse script com a pilha de erro, ele correlaciona os endereços com os arquivos fonte e números de linha, desde que você possua os binários sem strip. É importante notar que algumas bibliotecas do sistema mantêm símbolos deliberadamente para facilitar esse diagnóstico sem ocupar espaço excessivo no disco.
Decifrando Pilhas de Chamadas Complexas
Interpretar um stack trace no Android pode ser confuso porque a execução frequentemente alterna entre código Java compilado, interpretado e JNI. Por exemplo, é comum ver frames do interpretador ART (como o MterpInvoke) intercalados com chamadas nativas. Quando você encontra frames de código Java que foram compilados antecipadamente (AOT), o desenrolador de pilha moderno consegue transitar entre essas camadas sem perder o contexto.
Um ponto crucial para validar se a análise da pilha está completa é observar a base da execução. Se o rastro terminar em __pthread_start ou __start_thread da libc, significa que o desenrolamento foi bem sucedido. Caso esses frames não apareçam, há uma grande chance de a pilha estar corrompida ou truncada, o que exige cautela na interpretação dos dados.
Configurações Avançadas e Mapeamentos de Caminho
Ao depurar APKs específicos, é essencial que a opção android.debuggable esteja ativa no projeto. No Android Studio, a função de mapeamento de caminhos é vital para alinhar os arquivos criados em ambientes de build remotos (como na nuvem) com as pastas reais no seu disco local. Sem isso, o IDE não consegue abrir o arquivo fonte exato onde o breakpoint foi colocado.
Outro detalhe técnico irritante é que algumas extensões nativas usam pastas de trabalho aleatórias em cada build. Embora isso invalide o mapeamento de caminhos a cada nova compilação, a depuração ainda funciona perfeitamente dentro de uma única sessão. O segredo é ajustar o arquivo .iml do projeto ou capturar o nome da pasta temporária via executável para manter a sincronia entre o binário e o código.
Dominar a depuração nativa envolve desde a configuração minuciosa de símbolos e permissões de root no ASfP até a análise técnica de tombstones e a interpretação de transições complexas entre a VM ART e o código C++/Rust, garantindo que cada crash seja rastreado até sua origem exata no código-fonte.

Frequently asked questions
Como conectar o depurador nativo a um processo do sistema no Android?
Deve-se utilizar a função Attach to Android Process no ASfP, garantindo que o comando adb root tenha sido executado para obter permissões de administrador no dispositivo.
O que são arquivos tombstone e para que servem?
São arquivos de log detalhados gerados automaticamente após a falha de um processo nativo, contendo mapas de memória e rastros de pilha de todos os threads envolvidos.
É possível depurar código Rust e C++ simultaneamente?
Sim, o depurador LLDB integrado permite que os quadros de pilha de Rust e C/C++ apareçam juntos na mesma sessão de depuração no Android Studio.
Como resolver a falta de símbolos ao depurar um arquivo .so?
É necessário fornecer a versão do arquivo .so sem strip (unstripped) e configurar os mapeamentos de caminhos para que o IDE localize os arquivos fonte no disco local.
Para que serve a ferramenta stack no desenvolvimento Android?
Essa ferramenta processa as informações de crash do logcat ou tombstones para converter endereços de memória em nomes de funções e linhas de código reais.
Como identificar se um stack trace foi capturado completamente?
A captura é considerada completa quando a base da pilha de chamadas termina com as funções de início de thread da libc, como __start_thread.