- Identificação e mitigação de falhas críticas em sistemas Android e iOS para evitar vazamentos de dados sensíveis.
- Implementação de metodologias rigorosas baseadas em padrões internacionais como OWASP MAS para garantir a resiliência do código.
- Uso de ferramentas de análise estática e dinâmica para validar a criptografia, a autenticação e a integridade das APIs.
Hoje em dia, é quase impossível imaginar a nossa rotina sem o celular por perto. Esses aparelhos viraram verdadeiros centros de comando, onde a gente resolve desde a vida financeira até questões de saúde, o que torna a segurança das aplicações um ponto absolutamente vital. O problema é que a pressa para lançar novas funções muitas vezes deixa brechas perigosas, e é assustador notar que a grande maioria dos apps em iOS e Android possui falhas de segurança latentes que podem ser exploradas por cibercriminosos.
Para não dar chance ao azar, as empresas precisam adotar processos rigorosos de verificação. Uma auditoria de segurança digital para móveis não é apenas um “check-up” rápido, mas sim um mergulho profundo no código, no ambiente e nos dados para caçar qualquer ponto fraco. Seja para evitar que dados de clientes vazem ou para não levar uma multa pesada de reguladores, entender como blindar essas ferramentas é o que separa as marcas confiáveis daquelas que ficam expostas a crises de reputação catastróficas.
O que realmente é a auditoria de segurança móvel?
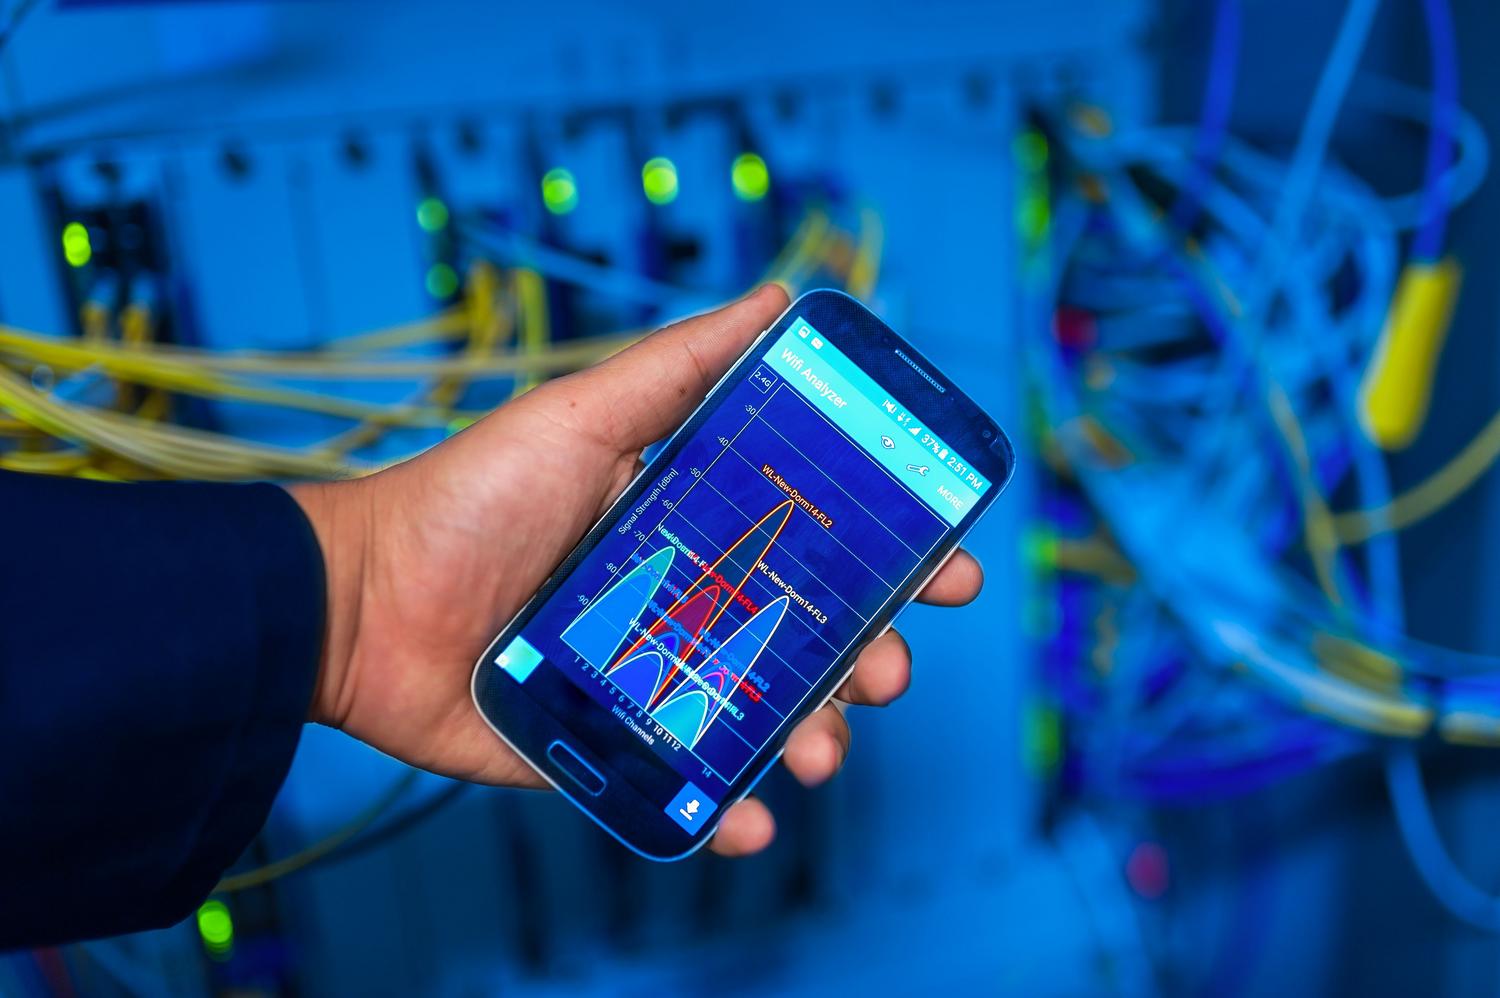
Basicamente, esse processo consiste em validar se o código da aplicação, o ambiente onde ela roda e a forma como os dados circulam estão seguros. O foco principal costuma ser a análise de métodos de criptografia, o comportamento do armazenamento local (para ver se não há tokens expostos) e a proteção das APIs. Para ter uma visão completa, os especialistas misturam revisões manuais de código com scanners automatizados e testes de intrusão dinâmicos.
Muitas vezes, isso faz parte de um ecossistema maior de avaliação de segurança. O segredo aqui é a constância: as listas de verificação devem ser atualizadas frequentemente para acompanhar as novas ameaças e as versões das bibliotecas utilizadas, garantindo que a confiança do usuário seja mantida e que a empresa esteja sempre em conformidade com as leis vigentes.
Por que investir nesse processo?
O risco de ignorar a segurança é altíssimo. Um único deslize pode comprometer senhas e informações privadas, e o custo financeiro de uma violação de dados tem disparado globalmente. Realizar auditorias permite estancar a sangria antes que o ataque aconteça. Existem cinco pilares que justificam esse investimento:
- Proteção de ativos valiosos: Apps lidam com históricos médicos e transações bancárias. A auditoria evita que essas joias caiam em mãos erradas logo nas primeiras fases de desenvolvimento.
- Adesão a normas legais: Leis como a LGPD ou a HIPAA exigem níveis rigorosos de proteção. Ter registros de auditoria prova que a empresa foi diligente em caso de fiscalizações externas.
- Economia com remediações: É muito mais barato corrigir um bug no desenvolvimento do que gerir uma crise de imagem e pagar indenizações judiciais após um incidente de segurança.
- Vantagem competitiva: Em um mercado saturado, exibir a segurança como um valor da marca atrai clientes que prezam pela privacidade dos seus dados.
- Cultura de evolução: Cada falha encontrada vira um aprendizado, criando padrões de codificação mais robustos e integrando a cibersegurança ao DNA da organização.
Objetivos essenciais de uma análise rigorosa
Uma auditoria bem estruturada não busca erros aleatórios, mas sim fortalecer os limites de confiança da aplicação. Os principais focos são:
Primeiro, é preciso mapear e classificar as ameaças por nível de perigo (crítico, alto, médio ou baixo), permitindo que a equipe foque no que é mais urgente. Em seguida, valida-se a autenticação e a criptografia, checando se senhas usam técnicas de hash e salting e se a autenticação multifator é exigida em ações sensíveis.
Outro ponto crucial é a revisão de APIs e bibliotecas de terceiros, já que muitas vulnerabilidades vêm de componentes externos desatualizados. Também se analisa o manejo de dados, garantindo que informações não fiquem em texto plano no dispositivo. Por fim, verifica-se a rastreabilidade dos logs, essencial para normas como a PCI-DSS ou ISO 27001, permitindo identificar quem fez o quê e quando.
Vulnerabilidades que mais aparecem nos apps
Os atacantes costumam focar em pontos comuns, especialmente na abertura do Android ou no reempacotamento de apps iOS. As falhas mais recorrentes incluem:
- Armazenamento local inseguro: Quando tokens de sessão ficam salvos sem cifragem, facilitando o roubo de dados se o aparelho for perdido.
- Falhas na camada de transporte: O uso de protocolos TLS obsoletos ou a falta de HTTPS abre portas para ataques de Man-in-the-Middle.
- Gestão de sessão deficiente: Tokens que nunca expiram ou que não validam corretamente as permissões do usuário.
- Entradas de dados não validadas: A falta de higienização de inputs pode levar a ataques de injeção ou Cross-Site Scripting (XSS).
- Engenharia reversa: A ausência de ofuscação de código permite que malfeitores descompilem o app para inserir spywares ou alterar a lógica de negócio.
Ferramentas indispensáveis para o auditor
Para cobrir todos os ângulos, utilizam-se diferentes categorias de software. Os analisadores estáticos (SAST) examinam o código fonte sem executá-lo, buscando segredos expostos ou chamadas de API perigosas. Já as ferramentas dinâmicas (DAST) rodam o app em tempo real para monitorar fluxos de memória e requisições de rede, simulando a visão de um hacker.
Existem também os validadores de configuração, que checam a interação com o sistema operacional, e as suítes de fuzzing, que injetam dados aleatórios para tentar derrubar a aplicação ou causar comportamentos inesperados. Não se pode esquecer dos checkers de dependências, que cruzam as bibliotecas do projeto com bases de vulnerabilidades conhecidas (CVE).
O passo a passo de uma auditoria de sucesso
O processo segue um fluxo lógico para não deixar pontas soltas. Tudo começa com a definição do escopo, decidindo quais plataformas (iOS/Android) e APIs serão testadas. Depois vem o reconhecimento, onde se coletam metadados e dependências para mapear a superfície de ataque.
Na sequência, ocorre o mix de análise automatizada e manual. Enquanto as ferramentas pegam o volume, o especialista humano testa a lógica de negócio. Após isso, geram-se os resultados e validam-se as correções: o desenvolvedor ajusta o código e o auditor testa novamente para garantir que o buraco foi fechado. O ciclo termina com um relatório detalhado e a implementação de monitoramento contínuo.
Desafios e boas práticas no mundo real
Auditar apps não é simples. A fragmentação do Android (milhares de aparelhos e ROMs diferentes) e as travas rígidas do iOS tornam a cobertura exaustiva um desafio. Além disso, a falta de mão de obra especializada em engenharia reversa e a sobrecarga de falsos positivos gerados por ferramentas automáticas podem distrair as equipes.
Para vencer isso, a melhor saída é integrar a segurança ao DevOps, fazendo análises em cada sprint e não apenas no final do projeto. Manter uma checklist viva, atualizar constantemente o modelo de ameaças e promover treinamentos de codificação segura para os desenvolvedores transforma a segurança em um processo natural, e não em um obstáculo ao lançamento.
Soluções avançadas de proteção
Plataformas como a SentinelOne Singularity Mobile elevam o nível ao oferecer análises comportamentais contínuas. Em vez de apenas um teste pontual, esses sistemas monitoram interações em tempo real em iOS, Android e Chrome OS, detectando processos suspeitos instantaneamente. Eles garantem que a criptografia esteja ativa tanto em repouso quanto em trânsito, combatendo a interceptação de dados.
Essas soluções utilizam motores de segurança ofensiva para prever novos vetores de ataque e bloquear ameaças antes mesmo que elas infectem o dispositivo. Além disso, a automação de logs facilita imensamente a conformidade com SOC 2 e ISO 27001, expondo vulnerabilidades em integrações de terceiros e na cadeia de suprimentos de software.
A blindagem de aplicações móveis exige uma abordagem que una a análise técnica rigorosa, como a metodologia OWASP MAS, com a vigilância constante de ferramentas modernas. Ao tratar a auditoria como parte integrante do ciclo de vida do software, as organizações conseguem anular riscos de vazamentos, evitar sanções legais e, principalmente, entregar um produto que o usuário final possa utilizar com total tranquilidade.